|
| 商品編號: | DCD7024 | |
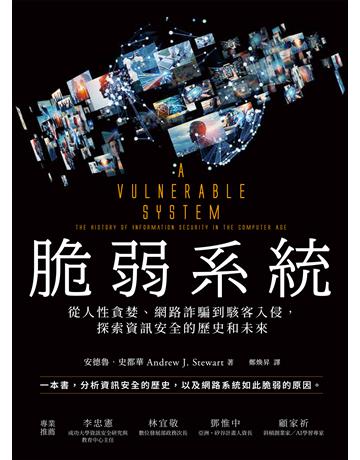
| 商品名稱: | 脆弱系統:從人性貪婪、網路詐騙到駭客入侵,探索資訊安全的歷史和未來 出版公司:經濟新潮社 作者:安德魯.史都華 類型:商業-投資理財 EPUB電子書 繁體中文版 | | | 語系版本: | EPUB電子書 繁體中文版 | |
| 運行平台: | EPUB電子書,沒有任何平台限制,終身使用 | |
| 更新日期: | 2025-09-01 | |
| 光碟片數: | 1片CD光碟 | |
| 銷售價格: | $100元 | |
| 熱門標籤: | 脆弱系統
網路詐騙到駭客入侵
探索資訊安全的歷史
未來
經濟新潮社
商業
投資理財
| |
脆弱系統:從人性貪婪、網路詐騙到駭客入侵,探索資訊安全的歷史和未來 出版公司:經濟新潮社 作者:安德魯.史都華 類型:商業-投資理財 EPUB電子書 繁體中文版
商品資料
作者:安德魯.史都華 、譯者:鄭煥昇
出版社:經濟新潮社
出版日期:2024-09-07
課程類型:商業>投資理財
ISBN/ISSN:9786267195741
內容簡介
美國2022年資訊安全名人堂(Cybersecurity Canon Hall of Fame 2022)得獎作品
個資外洩、網路詐騙、駭客勒索猖獗,受害者卻求償無門。
一本書,分析資訊安全的歷史,以及網路系統如此脆弱的原因。
你常常這樣做嗎?
●定期更換各種網路密碼
●連網設備用畢之後,隨手登出、關機
●對於來路不明的電郵、網址心存懷疑,不會因為好奇而點開
●時常關心資訊安全新聞,例如:網路詐騙、駭客入侵、個資外洩事件等
網路科技急速發展,資訊安全卻有很多漏洞,導致個資外洩、詐騙頻傳,甚至遭到駭客和勒索軟體的攻擊。
事實上,資訊系統的本質其實很脆弱,並不像大家想像的「牢靠」。資安問題持續存在且難以根除的原因在於,許多開發者和企業在設計和推出系統時,往往採取「先行動,後補救」策略,導致許多系統在推出後,才發現存在嚴重的安全漏洞,不僅為後續的修補和維護帶來了巨大挑戰,更為潛在的攻擊者提供了可乘之機。
安德魯‧史都華(Andrew J. Stewart)在書中詳述資訊安全從發展初期至今的歷史,其實是連續失敗的過程,即使到了現在,嚴密的資安依然無法杜絕個資外洩、網路勒索的發生,從個人到企業的傷害,仍然持續擴大。
這本書特別從攻擊者、防禦者的角度分析過去的資安事件,也從政策層面探討人們在不同年代如何填補資安漏洞。
然而,造成資安破口的根源,不只是系統出現漏洞,往往人性的脆弱也是原因之一,例如因為好奇、貪圖方便、妄想致富而落入網路詐騙、個資外洩的陷阱。史都華認為,說不定我們可以藉由心理學和行為經濟學對人類行為得出新的見解,進而讓資訊安全問題獲得解決。
現在是過去的產物,想要面對當今的問題,就必須從了解歷史開始。這本書帶我們了解橫跨半個世紀的資安攻防戰,讓活在虛偽又真實時代的我們,重新認識資訊安全的全貌。
作者簡介: 安德魯‧史都華(Andrew J. Stewart)
任職於投資銀行,英國倫敦大學皇家哈洛威學院 (Royal Holloway, University of London)資訊安全課程碩士,目前以兼職學生的身分在倫敦國王學院(King's College London)安全研究院戰爭所(Department of War Studies, School of Security Studies)攻讀博士學位,研究主題是銀行內線交易。《脆弱系統》(繁體中文版由經濟新潮社出版)是他的第一本書。作者網站:https://andrewinfosec.com/
譯者簡介: 鄭煥昇
與文字朝朝暮暮,在書中進進出出的譯者,近期為經濟新潮社譯有《脆弱系統》、《多巴胺國度》;賜教信箱:[email protected]。
各界推薦
名人推薦: 【導讀】資訊安全的歷史,隱藏著當前資安發展困境的解方
文|鄧惟中 (亞洲‧矽谷計畫人資長)
首先,很感謝經濟新潮社邀請撰寫本書導讀並讓我有機會得以先一睹本書。雖然《脆弱系統》的英文副標顯示了這是一本歷史書,然而綜觀全文,我認為作者是用了萬言書的規模來懇切的呼籲社會各界,目前資訊安全領域的三大弊端(作者稱為聖痕,用來暗示其不可動搖性)其實是過去科技發展路徑選擇造成的流弊,而我們應該從根本開始重頭檢視我們對於電腦系統資安問題的態度。
三大聖痕的前兩者「資訊洩漏」與「民族國家的駭客行為」是目前危害全世界社群的兩大資安問題,而第三個聖痕認識論的閉合則限制了我們只能用治標不治本的方式來對不斷產生的系統弱點見招拆招,修修補補。
本書分為九章,前三章從電腦系統的硬體與作業系統的開發歷史開始介紹,接著提及網際網路的發展歷史,以及在這個歷史軌跡中資訊安全是如何被當時的電腦研究人員、政府機構以及業界人士看待與嘗試解決。早期的電腦系統因為尚未連網,還可以系統性的驗證安全與否,只是這樣的驗證工作過於耗時而無法趕上軟體開發者改版的速度,而網際網路的誕生改變了整個資安問題的大環境。
第四章開始,整個鏡頭就轉向了資安問題的發展,包含層出不窮的病毒、蠕蟲與系統弱點。由於此時網際網路已經發展至全球規模,惡意軟體可能造成的影響開始產生相當的吸引力。喜歡研究弱點的駭客可以透過揭露弱點來顯示自身的技術力,或是透過販賣弱點來盈利。
作者統稱的民族國家也發現可以透過弱點來滲透敵對國家的電腦網路、竊取機密或是破壞關鍵基礎設施,因此政府本身雇用了許多駭客來系統性的集中火力進行網路攻擊。在防守方面,密碼學以及如安全性開發生命週期(Security Development Lifecycle)的軟體開發模式確實拉高了駭客找到弱點的難度,然而這也讓攻擊者把目標轉向另外一個可能的資安破口:使用者。
第六章介紹了軟體的易用性、行為經濟學和心理學如何影響了使用者在協防資訊安全時的成效,同時也以垃圾郵件以及之後發展的釣魚郵件為例來解釋為何這些問題遲遲無法根治。
第七章再次從行為經濟學和心理學的角度分析了系統弱點如何被包裝成零時差弱點(zero-day vulnerability)並變成一門好生意。最後,第八章重新開始檢視三個聖痕的本質,在第九章作者則建議我們可以透過面對系統的複雜性、強調集體努力的重要性與省視攻守平衡的三招,來重新盤點我們應該如何面對電腦網路的資訊安全。
整體而言,這是一本以資安議題發展歷史出發,並以主觀論述結尾的大著。作者極為用功,整本書旁徵博引了超過一千五百處的文獻與紀錄,另外作為一個資安發展的歷史書,書中也不可免的必須介紹非常多的專業術語,因此本書並非輕鬆的看歷史說故事,而主要的讀者群應該會如作者一樣求知慾旺盛吧。如果是像我一樣已有資訊專業背景知識的讀者,相信在閱讀本書的過程中會得到一些啟發,有些長期隱藏在腦中的疑問,透過學習歷史而豁然開朗。
我在資訊工程系任教超過二十年,偶而也會感嘆科技的發展脈絡其實跟技術本身有同等的重要性,卻常常被各學科的教科書忽略或輕描淡寫帶過。資訊專業的工程師不停的在追趕學習使用新的技術、新的軟體,卻不易窺見整個技術典範轉移時背後的前因後果。本書不但可以彌補資安方面歷史軌跡的素養,文末提供大量的文獻與紀錄出處以供讀者查閱,也是極有價值的知識庫了。
資訊安全必須基於資通訊系統之上,因此他仍是一門資歷尚淺的領域,相信未來仍會有更多的理論基礎加入。然而,在資通訊科技發展速度不斷加速之下,資安問題的面貌也日新月異,讓維護安全的管理人員疲於奔命,因此容易傾向於保守、姑息的尋找快速卻治標的解決方案。決策者以及研究人員相對的應有更多的餘裕來學習與思考如何結合行為經濟學、心理學、管理學與資通訊技術來改善現有的資安生態系(ecosystem)。
或許正如作者在結語中所說的:「當下是過往的產物,所以想要跨越資訊安全在今日所面對的挑戰,好好了解過去,就是我們繞不過去的一關。」
?
?【推薦序】認識資訊安全的脆弱本質
文|顧家祈(斜槓創業家/AI學習專家)
《脆弱系統》是一本深入講述資訊安全歷史的傑出著作,作者不僅展現了淵博的專業知識,更從商業、人性、國家利益等不同角度,告訴大家資訊安全不僅僅是「技術問題」,更是社會複雜系統演變的縮影。
本書從電腦科技萌芽的早期階段開始,細緻記錄了資訊安全領域中各種「道高一尺,魔高一丈」的演變過程,一直追溯到當今錯綜複雜的網絡環境。看著會發現,資訊安全的本質並不像大家想像的「牢靠」,相對其實非常地脆弱。
作者巧妙地解釋了,為什麼資訊安全問題會持續存在,且難以根除。主要原因在於,許多開發者和企業在設計和推出系統時,往往受到市場競爭和利潤驅動,優先考慮產品的潛在實用功能和商業價值,而不會投入足夠的資源全面評估和應對可能存在的安全風險。
這種「先行動,後補救」的策略,導致了許多系統在推出後,才發現存在嚴重的安全漏洞,不僅為後續的修補和維護帶來了巨大挑戰,更為潛在的攻擊者提供了可乘之機。
近期就有現實的例子,佐證了作者的觀點:二○二四年七月十九 日,知名的科技巨頭微軟公司,遭遇了一次嚴重的系統故障,使全世界各個國家電腦「同時當機」,全球多個機場的航班調度系統癱瘓,大量航班無法正常起飛;電影院無法線上定位、速食店點餐機無法正常運作,甚至許多地區的緊急救援系統也受到了影響。
令人意外的是,這次故障並非源於外部的惡意攻擊,而是因為微軟為了增強 Windows 系統的安全性,採用了知名網路安全公司 CrowdStrike 的雲端解決方案。在 CrowdStrike 發布的一次例行更新中,意外觸發了全球 IT 系統崩潰,導致大量電腦系統出現藍屏死機(Blue Screen of Death,BSoD)的現象。
這個案例說明了一個重要事實:隨著技術日益複雜化、互相依賴程度提高,錯綜複雜的系統中,很可能存在許多沒有被發現的資安風險,一旦觸發很可能引發連鎖反應,造成預期之外的風險事件。
在當前人工智慧(AI)技術快速發展、廣泛應用的時代,這本書的價值更顯重要和及時。首先,AI 和早期電腦一樣,都是極具革命性和顛覆性的工具,能夠在多個領域帶來前所未有的效率提升和創新機遇。遇到這樣的新興技術,開發者、企業和用戶不可避免會過於樂觀,專注於探索和利用這些技術的應用面,而忽視了潛在的安全隱患和倫理隱私問題。而資訊安全和倫理問題,常常只在造成實質損害後,才會受到足夠重視,這導致補救措施往往滯後於問題的出現。
我們可以遇見在 AI 時代,很可能會再現書中網路剛發展時的混亂時期,而且因為 AI 系統的複雜性,這次可能面臨更加嚴重和複雜的資安問題。這些威脅可能包括但不限於:大規模的個人隱私外洩、商業機密竊取與侵權、高度 AI 化的詐騙等等。
更值得警惕的是,本書還詳細列舉了一些國家級勢力,利用先進的網路技術,進行有組織、有預謀攻擊的真實案例,揭示了資訊安全在國際政治、經濟和軍事領域的深遠影響。未來的資訊安全挑戰,將遠遠超出個人隱私倫理或企業機密保護的範圍,而很可能演變為國家與國家間,進行戰略博弈、相互攻擊防禦的新型戰場。
雖然列舉了許多資訊安全可能的風險,但本書並非單純從道德或價值觀的角度,評判技術發展的利弊,而是採取了一種更為客觀、理性和歷史化的視角。通過深入分析過去的經驗,作者有力地論證資訊安全問題,不僅必然會發生,而且可能會以更加複雜、隱蔽和嚴重的形式出現。
「水能載舟、亦能覆舟」,任何技術都同時有正面與負面的性質。電腦、網路的發展,已經成功比過去時代拯救了更多的人命、讓大家的生活變得更好。我們唯一要注意的是,不能將資訊安全視為理所當然。若過度信任、依賴資安系統,無論該系統有多安全,一旦發生問題,都會造成嚴重的傷害。
然而,當問題沒有發生時,我們又容易掉以輕心,該怎麼辦呢?這就是這本書引用大量歷史的原因,當我們知道「風險一定存在」,才會對潛在的錯誤訊號產生警覺,減少真正錯誤發生時的損害。
定期進行安全檢查、替換過時的防護系統,或是討論更好的偵測與補救方法,都可以有效降低資安風險。 但最好的預防方法,是認清資訊安全是一個「脆弱系統」。了解資訊、網路的脆弱特性,人類才有機會走得更長更遠,就像一直以來走過的歷史那樣。
章節試閱
第五章
軟體安全與「痛苦的倉鼠滾輪」
崛起於網路泡沫期間的回饋迴圈,創造出了許多獲利豐碩的資訊安全業者,並讓駭客獲得了許多待遇優渥的受雇機會。但該迴圈也同時創造出了愈來愈多的新弱點,讓窮於應付的組織必須用上更多的安全修補程式。對這些組織來說,「滲透與修補」已經淪為「修補與禱告」:修補新的弱點,然後禱告不會再發現弱點。但永遠又會發現新的弱點,而新的弱點就代表更多的修補程式。這種情況,就創造出了某個安全專業人士所謂的「痛苦的倉鼠滾輪」。1在這個比喻的意象中,倉鼠代表的是一天到晚在安裝修補程式的那些組織,他們在滾輪上跑個不停,但其實也永遠在原地打轉。
在網路泡沫時期流行起來的資安科技,在某個程度上反而惡化了問題。邊界安全模型的核心是防火牆,但組織的防火牆必須允許全球資訊網的流量流抵組織的網頁伺服器。如果網頁伺服器上有弱點—事實上時間久了,任何網頁伺服器都會出現弱點—那駭客就會有辦法破壞其安全性,甚至能破壞網頁伺服器所使用的作業系統的安全性。
安全性可以由網頁伺服器等應用程式來負責,而不需要由底層作業系統的支持來提供堅實基礎的想法,開始被視為一種有瑕疵的推定。2由於在概念上而言,作業系統是處於網頁瀏覽器與網頁伺服器等應用的底層,因此在理論上,作業系統可以防止有弱點的應用程式造成整台電腦的安全性遭到破壞。一九九八年,一篇由國家安全局人員寫成的論文稱「電腦產業尚未接受作業系統在電腦安全性裡的關鍵角色,證據是現有主流作業系統所提供的基本保護機制都不夠完備」。3該論文還聲稱,任何安全性努力只要忽視了作業系統的安全性,那就無異於「把堡壘建在沙子上」。4
想要讓安全性努力聚焦在作業系統上,是對一九七○年代與一九八○年代的思維一次耐人尋味的回歸。韋爾報告、安德森報告、那些關於可證安全性的研究,還有貝爾─拉帕杜拉模型的發展,全都把焦點放在了作業系統上。但作業系統安全性卻在橘皮書的失敗和網際網路崛起帶來的熱潮後,遭到了一定程度的冷落。
二十一世紀初的兩大主流作業系統,分別是Unix與Windows。進入二十一世紀,Unix已經較少做為桌上型電腦的作業系統,而較多搭配網頁伺服器等伺服器使用。Unix在不同非營利團體與商用廠商的操刀下,出現了許許多多不同的變化。而且這些款式各異的Unix作業系統往往是開放原始碼的軟體,意思是這些軟體的原始碼是對公眾開放的。既然是開放原始碼,民眾就可以拿著軟體,將之修改成符合他們需求的模樣。
Windows產品線是由微軟公司所開發,公司總部位於華盛頓州的雷蒙市(Redmond)。Windows作業系統屬於封閉原始碼軟體,意思是其原始碼只有微軟的員工可以觀看和修改。微軟創造了不同版本的Windows去對應不同類型的顧客與市場,包括家庭使用者與大企業都有各自適用的版本。同時隨著時間流逝,Windows也歷經了多次改版,並以不同的品牌名稱重新推出,當中包括Windows NT、Windows 2000、Windows XP,還有Windows Server。Windows作業系統在全球各地廣獲使用,而同樣風行於世的還有微軟的資料庫軟體SQL Server,以及微軟的網頁伺服器軟體Internet Information Server(IIS)。在二○○○年代初期,這些微軟產品歷經了好幾次鬧得沸沸揚揚的安全事故。5在微軟產品上被發現的弱點數目與種類,指向了微軟製作軟體的方式可能存在系統性的問題。會這麼說,是因為那些被發現的弱點裡既有TCP/IP協定被實施在Windows中時的低層次弱點,也有跑在Windows作業系統上頭那些應用程式(如IIS)的應用層弱點。6有個在SQL Server裡發現的弱點,可以讓駭客只要發出一個封包,就能全盤控制住那台在跑SQL Server的電腦。7 Internet Explorer的意思原本是網際網路探險者,但該瀏覽器上的弱點多到它多了兩個渾名,分別是Internet Exploiter與Internet Exploder,意思是網際網路弱點利用者,還有網際網路爆炸者。8
計算弱點的數目並不是一件很直觀的工作。事實上弱點被記錄下的數目可以差到一倍,一切都要看計算工作用的是哪一個公共弱點資料庫。這是因為不同的弱點資料庫會以不同的標準去計算弱點。9同時在公共弱點統計數據中,還會摻雜許多內建的偏見。某名駭客或安全性研究員可能會針對特定軟體業者所推出的產品來尋找弱點,因為他可能覺得那家公司是顆軟柿子,或是因為他討厭那家公司,所以想要用負面新聞來打擊那家公司。10可以自由免費取得或屬於開放原始碼的軟體,也可能吸引到更多的弱點研究,而這多少和它們取得容易有關係。特定的駭客或安全研究員可能專門在各式各樣的軟體中,尋找特定種類的弱點,而這就可能導致他針對該種類弱點找到數百個分別的案例,進而造成該類弱點的數量一飛沖天。11有名專門研究弱點統計的研究員稱這種數據「毫無用處」,因為上述的底層問題會導致分析的品質極差。12
如果說,這些弱點統計的品質問題誤導人對微軟產品產生了一種不安全的印象,那不久後一次非常公開的展示就會讓大家都沒有話講。
二○○一年七月十九日,一隻網路蠕蟲用微軟IIS軟體上的一處緩衝區溢位,去感染了超過三十萬台電腦。13這些感染全都發生在不到十四個小時之內。14最高峰時,每分鐘被感染的新電腦達到兩千多台。15不同於莫里斯蠕蟲,這種新蠕蟲並不含有惡意的酬載。在蠕蟲感染了在電腦上執行的網頁伺服器後,它會置換掉網頁,然後留下「被中國人駭了!」的訊息。16接著它會讓被感染的電腦針對特定目標執行一個月一次的阻斷服務攻擊,而這些目標裡就包括白宮的網頁伺服器。17這隻蠕蟲被命名為「紅色警戒」,因為初次發現它的那兩名研究員當時正喝著Code Red口味的激浪汽水(Mountain Dew),那是一種含有不少咖啡因的提神碳酸飲料。18紅色警戒蠕蟲有能力將被感染之機器上的資料全部刪除,所以其所造成的影響恐怕要比想像中更大。但無論如何,該蠕蟲被推算造成了二十六億美元以上的財物損失,並因此被形容為是一記「當頭棒喝」,因為它讓人意識到了「讓電腦跟上安全性最新發展的必要性」。19
目錄
【導讀】資訊安全的過去,隱藏著當前資安發展困境的解方
文|鄧惟中(亞洲?矽谷計畫人資長)
【推薦序】認識資訊安全的脆弱本質
文|顧家祈(斜槓創業家/AI學習專家)
引言 三道聖痕
第一章 資訊安全的「新維度」
第二章 早期研究者的許諾、成功與失敗
第三章 網際網路暨全球資訊網的創建,與一個黑暗的先兆
第四章 網路泡沫,與有利可圖之反饋迴圈的起源
第五章 軟體安全與「痛苦的倉鼠滾輪」
第六章 易用的安全性、經濟學與心理學
第七章 弱點的揭露、獎勵與市場
第八章 資料外洩、民族國家的駭客行為,以及認識論的閉合
第九章 資訊安全的頑劣本質
結語 過去、現在與可能的未來
致謝
附註
精選參考資料
譯名對照
|


 您現在的位置:
 電子書綜合教學

